

公開日:2026年10月14日
本資料を公開する目的
情報漏えいに関する報道が相次ぐなか、自社への影響に不安を感じている方も多いと思います。
「自社で何をすればよいかわからない」
「すでに攻撃を受けているのか、判断がつかない」
本資料は、こうした不安や悩みを少しでも解消し、自社のWebサイトの状況を把握するとともに、被害の防止・拡大防止に向けた行動につなげていただくことを目的としています。
・報道を見ても「自社は大丈夫だろう」と感じている方
・何から確認すればよいか優先順位がわからない方
・社内や経営層を動かす材料がほしい方
・「これだけやれば大丈夫」ではありません
・「今できること」を整理し、行動のきっかけにするものです
本資料を読む前に知っておいてほしいこと
- Webサイトへの不正アクセスとその対策に特化したものであること
- 報道されている不正アクセス事案では、公開されているWebサイトへの攻撃だけでなく、VPNや仮想化基盤が攻撃されたと思われるものやメール経由でマルウェアに感染したものなどが含まれています。本資料ではそれらのうちのWebサイトへの攻撃に焦点を当てています。
- 基本的な指針であること
- 記載した対策を実施すれば安全性が保証されるものではありません。サイトの構成や運用状況に応じた継続的な確認・改善が必要です。
- 単一のセキュリティ対策の限界
- WAFは重要な防御手段ですが、すべての攻撃や情報漏えいを防げるわけではありません。また、ログ分析ツールは、不審なアクセスがあっても攻撃成功や漏えいを断定できず、異常がなくても被害がないとは断定できません。サイトの構成や運用状況に応じた継続的な確認・改善および総合的な対策が必要です。
実践ガイド① | 【最優先】被害の有無を確認する
1-1 まずは「すでに攻撃を受けていないか」を確認する
不正アクセスによる被害が頻発している現状では、まずは自分たちの保有しているWebサイトにおいて、すでに攻撃が行われていないかを確認してください。現時点では被害が発生していないと判断できれば、今後の被害を防ぐため、Webサイトの堅牢化を進めます。
Webサーバーログを中心に、攻撃が行われた痕跡がないかを確認することが重要です。
すでに被害を受けている可能性を優先し、最初に行うべき確認です。
被害が発生していないと判断した場合でも、これから攻撃が発生する可能性を考慮し、Webサイトの堅牢化を検討します。公開資産の把握、脆弱性・設定の確認、WAFの導入・見直しなど
1-2 今すぐ確認しておきたい5つのポイント
不正アクセスによる被害が頻発している現状では、まずは自社が運営するWebサイトに攻撃の痕跡がないか、ログを確認してください。
- 直近のWebサーバーログ・WAFログに不審なアクセスがないか
- 管理画面やAPIへの想定外のアクセスが発生していないか
- エラー(404・500など)やログイン失敗の急増がないか
- 公開している資産(サブドメイン・検証環境含む)を把握できているか
- 既知の脆弱性や設定不備が残っていないか
1-3 確認の結果に応じた次アクション
該当する項目が見つかった場合と、被害が発生していないと判断した場合のそれぞれについて、次に行うことを整理します。
- 被害が発生している可能性がある場合や、被害の有無を判断できない場合は、インシデント対応を専門とするセキュリティ事業者に相談し、協力を得ながら詳細な調査を行います。
※参考資料:「JNSAソリューションガイド」を活用し、適切なセキュリティ事業者を探すことも有効です。
- これから攻撃が発生する可能性があるため、次のステップとしてWebサイトの堅牢化(公開資産の把握、脆弱性・設定の確認、WAFの導入・見直しなど)を検討します。
1-4 ログの確認が難しい・判断がつかない場合
ログの確認には、セキュリティ観点での分析や知識が必要になることがあります。自社で十分に確認できない場合や、判断に自信がない場合は、株式会社ビットフォレストが提供するWeb攻撃ログ分析ツール『Loggol(ロゴル)』の無償提供枠をご活用ください。ログ分析を通じて、自社のWebサイトの状況把握に役立てることができます。
■ 緊急点検の支援「Loggol(ロゴル)」1ヶ月無償提供の概要
- 支援内容:Web攻撃ログ分析ツール「Loggol」(ベーシックプラン)を1ヶ月間無償で提供
- 対象:自社が管理するWebサイトの脆弱性を狙った攻撃の状況を確認したい日本国内の法人・組織
- 利用期間:利用開始から1ヶ月間(初めてご利用の方の場合、現在提供中の14日間無償トライアルと合わせて実質45日間の無償利用が可能です)
- 費用:無料
- 詳細・お申し込み:https://www.loggol.jp/trial.html
- 提供元:株式会社ビットフォレスト(https://www.bitforest.jp/)
1-5 ログ分析の限界を正しく理解する
ログ分析は現状把握の有効な手段ですが、次の点を理解した上で結果を活用してください。
- 攻撃成功を断定できない
-
- 不審なアクセスがあっても、攻撃が成功した・情報漏えいが起きたと断定できるものではありません。
- 該当する痕跡が見つかった場合は、専門のインシデント対応サービスを提供しているセキュリティ事業者への相談を検討してください。
- 被害がないとも断定できない
-
- ログに異常が見つからなくても、被害が発生していないと断定できるものではありません。
- 安心材料の一つとして受け止めつつ、あわせて公開資産の把握や脆弱性確認など、堅牢化の取り組みを進めてください。
- ログの取得状況に依存する
-
- ログの内容や取得状況によって、確認できる範囲に限界があります。必要なログが残っていない場合もあります。
- インシデント発生時の調査や影響範囲の特定が難しくなる可能性があります。公開資産の把握や脆弱性対応など、他の対策の状況とあわせて確認し、不足がある場合は優先的に整備・専門事業者への相談を検討してください。
実践ガイド② | 【次に行う】Webサイトの堅牢化
Webサイトのセキュリティ対策を詳しく知りたい方へ
Webサイトを堅牢化するための対策について、以下の記事で詳しく解説しています。
▶ セキュアスカイプラス「今すぐ始めるWebサイトのセキュリティ対策」
2-1 Webサイトの堅牢化で確認したいポイント
被害が発生していないと判断した場合の次のステップとして、Webサイトの堅牢化を進めます。
自分たちの保有しているWebサイトに対して、これから攻撃が行われる可能性があるため、Webサイトを堅牢なものにする必要があります。具体的には、次のような施策を実施します。
- OS、ライブラリ、フレームワーク等、自社サイトで使用されているソフトウェアの更新プログラムを適用する
- OSやネットワーク、クラウド環境の設定不備が存在しないかを確認する
- 自社独自のWebアプリケーション部分に脆弱性が存在しないかを確認する
- 発行したAPIキーの管理が適切かを確認する
- 不要な個人情報や機密情報を保有し続けていないか確認する
- WAFの導入により速やかにWebサイト全体のセキュリティを向上する
2-2 Webサイトの堅牢化で実施したいこと
- ソフトウェアを最新の状態に保つ
-
- OS、ライブラリ、フレームワーク等、自社サイトで使用されているソフトウェアの更新プログラムを適用する
- インフラ・環境の設定を確認する
-
- OSやネットワーク、クラウド環境の設定不備が存在しないかを確認する
- Webアプリケーションの脆弱性の確認と改修
-
- 自社独自のWebアプリケーションに、以下のような脆弱性が存在しないか確認する
- SQLインジェクションやOSコマンドインジェクションのような、どこか1か所にでも存在すれば致命的な被害につながる危険な脆弱性が存在している
- ゲストユーザーが高権限の処理やデータにアクセスできる、一般ユーザーが管理者の機能を呼び出せる
- 管理画面や管理機能に一般ユーザーやゲストユーザーがアクセスできてしまう、管理画面に弱いパスワードがつけられている
- JavaScript内やスマホアプリ内に秘匿すべき認証情報やAPIキー、機密情報が埋めこまれている
- Webアプリケーション部分に脆弱性が存在する場合には、開発元の協力を得てソフトウェアを修正する
- 自社独自のWebアプリケーションに、以下のような脆弱性が存在しないか確認する
- APIキーの管理を見直す
-
- 過去に発行したAPIキーが現在どのように使用されているか不明な場合やAPIキーの漏えいが疑われる場合には、APIキーを無効化し必要に応じて再発行する
- サービス提供が終了している場合、サーバーの停止やスマホアプリの配信停止に加えてそのサービス運用のために使われていたAPIキーの破棄も忘れずに行う
- 不要な個人情報や機密情報を保有し続けていないか確認する
-
- 保有し続ける必要のない個人情報や機密情報は、適切に削除する
- 法律や業界ガイドラインなどにより保有が必要な情報は、Webアプリケーションから直接アクセスできる場所を避けるなど、万が一Webサイトが侵害されても容易に漏えいしない場所で保管する
- WAFの導入により速やかにWebサイト全体のセキュリティを向上する
-
- ソフトウェアの更新、脆弱性診断、発見された脆弱性の修正は、Webサイトのセキュリティを高めるうえで重要だが、実施には時間とコストがかかるため、まずWAFで保護しながら、根本的な対策を進める
2-3 本質的な対策と、WAFによる速やかな保護
Webサイトのセキュリティ向上のための本質的な対応という意味では、更新プログラムの適用や脆弱性診断の実施、発見された脆弱性の修正が必要です。一方で、以下のような一連の対応は、今日からすぐに実施できるものではなく、体制を構築するために時間もコストもかかります。
- 使用しているソフトウェアの更新プログラムをすべて適用することは動作確認やソフトウェアの組み合わせの互換性などから現実的には難しいこともよくある
- 提供されている更新プログラムのうち、重要性・緊急性の高いものから優先的に適用する判断が求められる
- 更新プログラムの適用は、Webサイトを公開している間、継続的に実施し続ける必要がある
- 自社Webアプリケーション部分に対する脆弱性診断で発見された脆弱性を修正するためには、プログラムコードの修正も必要になる
まずはWAFを導入することで、プラットフォームやWebアプリケーションに対して広く実効性のある保護を速やかに適用し、その間にセキュリティ施策を継続的に実施する体制の構築や脆弱性診断、ソフトウェアの修正などを行うという方針が効果的です。
補足:防御・監視を強化する(WAF)
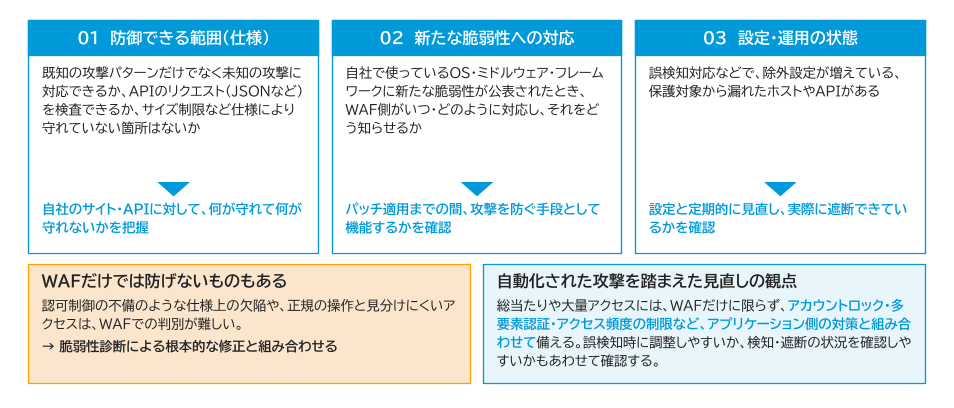
WAFはWebサイトへの攻撃を防ぐ重要な手段ですが、製品によって防御性能や対応範囲はまちまちです。攻撃が自動化・大量化し、防御の状態を見ながら手口を変える中、「導入しているか」ではなく「どこまで守れているか」を確認します。
補足:脆弱性・設定を確認する
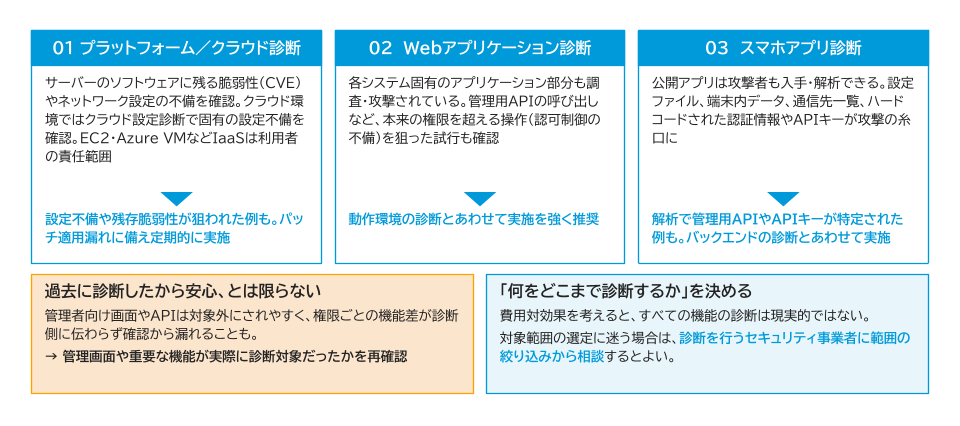
一連の不正アクセスでは、攻撃者がWebサイトを個別に調査し、サイトごとの特性に合わせて攻撃している様子が伝えられています。Webサイト・スマホアプリ・動作環境への脆弱性診断は、対策として大きな意味を持ちます。
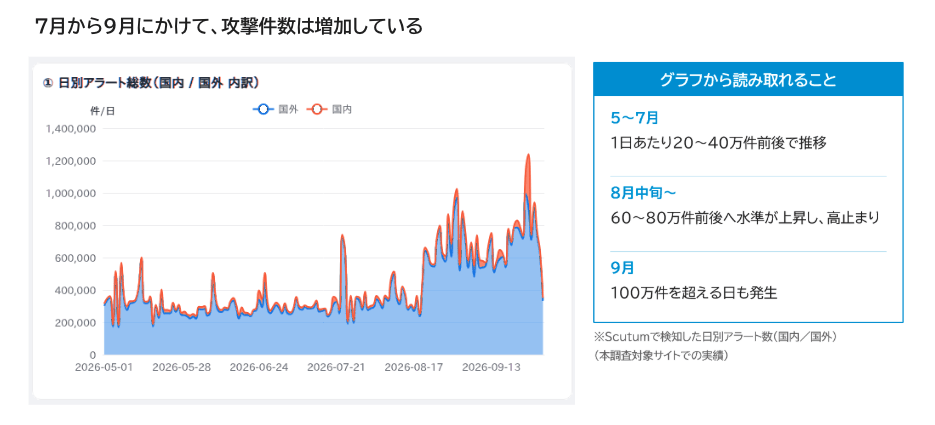
参考資料 | クラウド型WAF「Scutum」の防御ログから見た直近の攻撃傾向
Scutum防御ログから見た直近の攻撃傾向のポイント
攻撃の特徴:3種類の攻撃を確認
株式会社マクニカ「相次ぐWEBシステムからの情報漏えい事案について」に記載された、攻撃を行っていたIPアドレス(210.149.87[.]120、69.10.51[.]162)がどのような攻撃を行っていたかを、Scutumの防御ログから分析しました。
参照元:https://security.macnica.co.jp/blog/2026/10/web-incidents2026.html
以下の3種類の攻撃が行われていました。
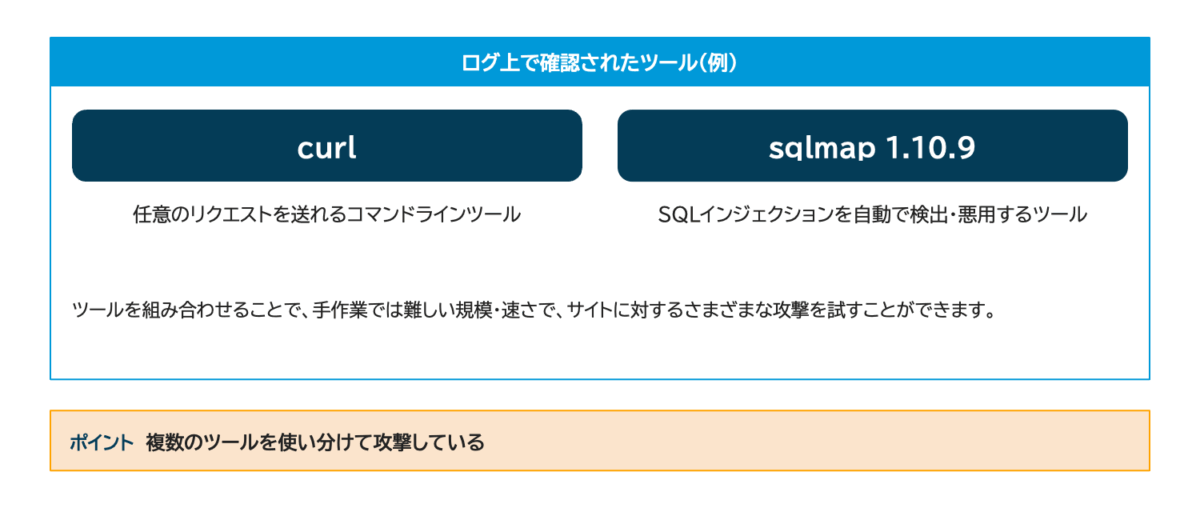
- 1. 複数ツールによる攻撃
-
- curlやsqlmapなど、複数の攻撃ツールを使い分けて攻撃
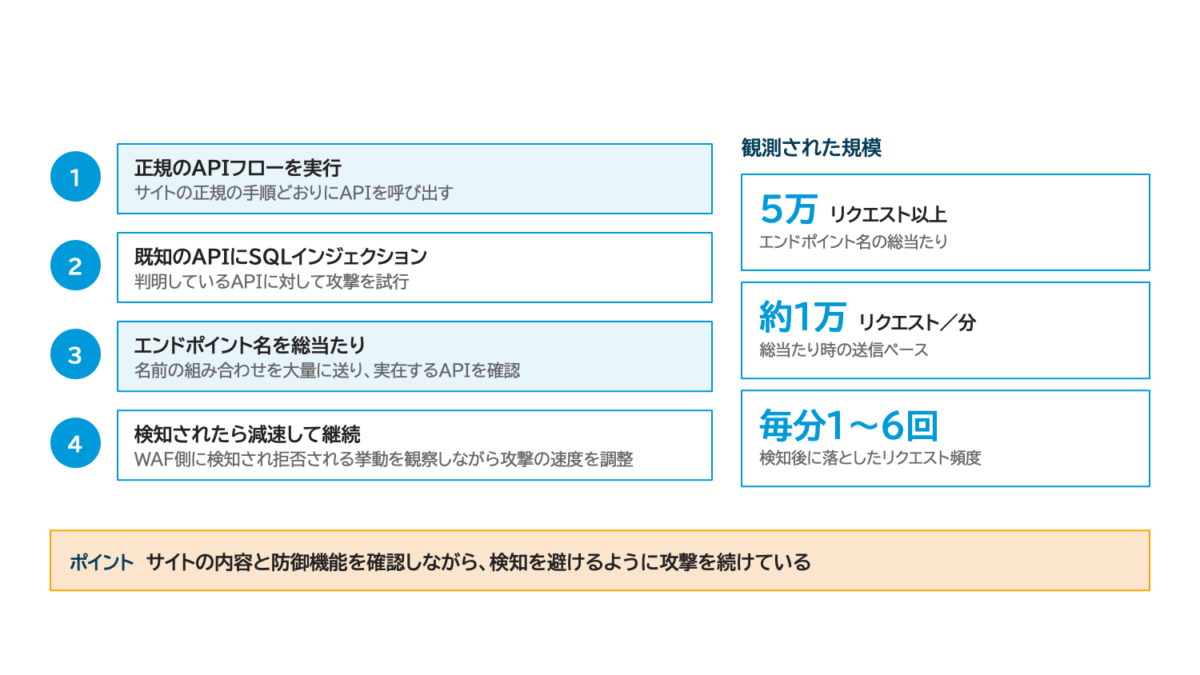
- 2. APIの組み合わせ総当たり
-
- 隠れたAPIを探すため、エンドポイント名の組み合わせを大量に送信
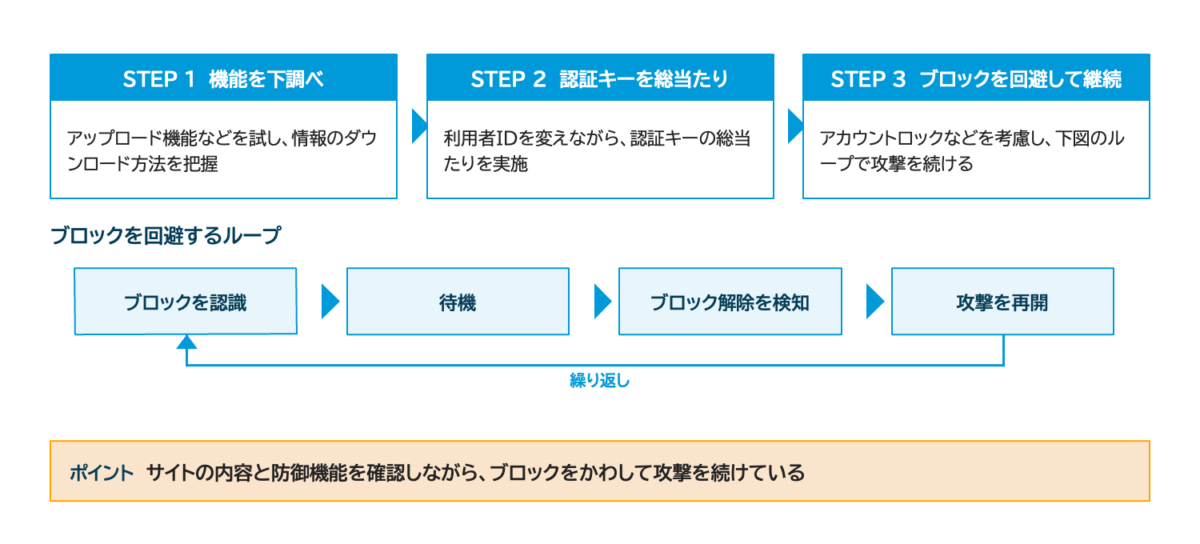
- 3. 認証キーの総当たり
-
- データを取得するため、認証キーを利用者IDごとに総当たり
攻撃① 自動SQLインジェクション
単一のツールではなく、複数の攻撃ツールを使い分けて攻撃を行っていました。
攻撃② APIの組み合わせ総当たり
サイトの隠されたAPIを総当たりで探し、情報を取得しようとする攻撃を行っていました。
攻撃③ データ取得を目的とした認証キーの総当たり
情報をダウンロードするサイトにおいて、認証キーを総当たりし、情報を取得しようとする攻撃を行っていました。
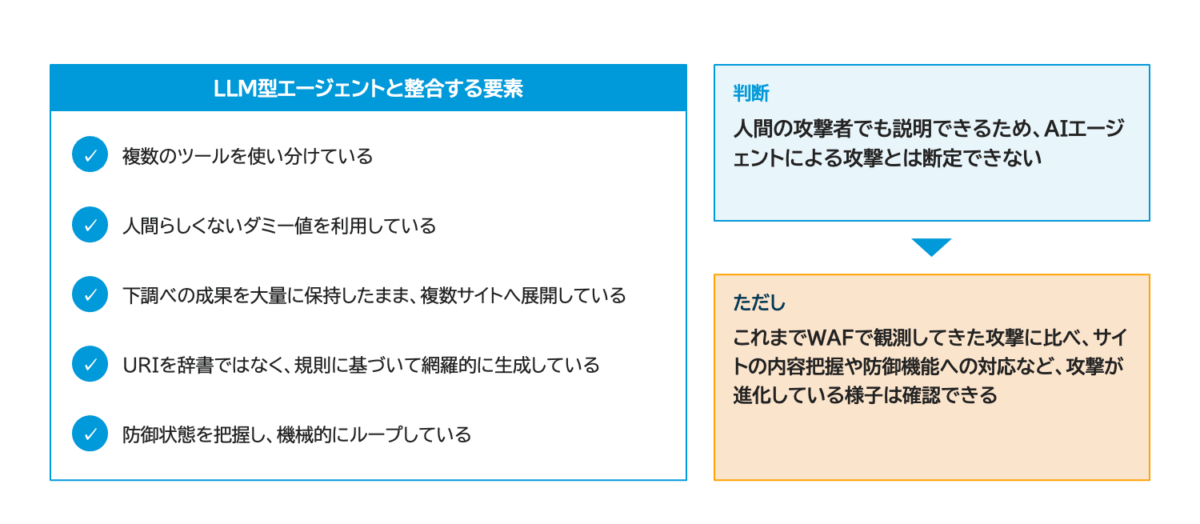
被害事例が増えている要因はAIエージェントなのか
観測された攻撃に、「LLM型エージェント」の実行パターンと整合する要素があるかを確認しました。
直近の観測を踏まえて、これまでと 「変わらないこと / 変わること」
必要な対策の多くは、今回の事案によって初めて必要になったものではありません。一方で、攻撃の手法や量、狙われやすいポイントには変化が見られます。従来から求められるWebサイトの基本的な対策を確実に実施し、変化する脅威に応じて見直すことが重要です。
- 基本的なセキュリティ対策(公開資産の把握、脆弱性対応、認証・アクセス制御)の重要性
- ログの取得と確認体制の必要性
- インシデント発生時の初動手順の重要性
- 攻撃の自動化・量的増加
- APIや管理機能を狙う動きの活発化
- 設定不備や管理漏れを突く事例の増加
- 「まず何を確認すればよいか」を明確にしたいというニーズの高まり
まず取り組みたいアクションのまとめ
情報漏えいに関する報道が相次ぐなか、不安を感じている方も多いと思います。大切なのは、慌てず、できることから確実に確認を行い、自社のWebサイトの安全を優先して行動することです。
- 被害の有無を確認する | Webサーバーログを中心に、不審なアクセスや異常がないかを確認する
- 確認が難しい場合は支援を活用 | Webサーバーログ分析ツールなどを活用し、現状把握を行う
- 被害懸念があれば専門事業者へ相談 | インシデント対応を行っているセキュリティ事業者に相談する
- 被害なしと判断したらWebサイトの堅牢化 | 公開資産の把握、脆弱性確認、WAF・監視の強化を進める
- 優先順位を決めて継続する | すべてを一度に完了できなくても、担当者と期限を決めて継続的に進める
さいごに、本資料をご活用いただくにあたって
本資料は、現時点で考えられる対応についてまとめたものであり、「これだけやれば大丈夫」ということではありません。今できることを整理し、行動につなげていただくことを目的としています。
状況は現在進行形で変化しています。JPCERT/CCなど信頼できる情報源の最新情報を随時確認してください。
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起
- 【注意喚起】相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」― AIで高度化する脆弱性探索、Androidアプリを手がかりにしたA2B攻撃に注意 ― | ライブラリー | サイバーセキュリティネクサス | NICT
本資料が、被害拡大防止と影響緩和の一助となりますようご活用ください。
PDF版はこちら
実践ガイドをPDFでご覧になりたい方は、下記よりダウンロードいただけます。
臨時ウェビナー開催
本ガイドへの理解を深めるため、自社のWebサイトにおける被害の有無を確認する方法や、確認後に取り組むべきセキュリティ対策について解説する臨時ウェビナーを開催します。
| タイトル | 今すぐ始めるWebサイトのセキュリティ対策 自社の状況を把握し、必要な対策を検討するために |
|---|---|
| 開催日時 | 【ライブ配信】2026年10月19日(月)11:00~12:00 【アーカイブ配信】2026年10月20日(火)以降より配信 |
| 開催形式 | オンライン(参加費無料) |
| 対象者 | ・相次ぐ情報漏えいを受け、自社のWebサイトへの影響が気になっている方 ・自社のWebサイトで被害の有無を確認する方法を知りたい方 ・不審な兆候を見つけた際に、何から対応すべきかを知りたい方 ・WebサイトやWebアプリケーションのセキュリティ対策を見直したい方 |
| 主な内容 | 自社のWebサイトにおける被害の有無を確認する方法と、確認後に取り組むべきセキュリティ対策を解説、自社での対応と専門家相談の切り分けなど |
| お申込み | https://www.securesky-tech.com/contact/webinar-202610/ |
本件に関するお問い合わせ
本ガイドの内容やWebサイトのセキュリティ対策に関するご相談がございましたら、以下のお問い合わせフォームよりご連絡ください。
※お問い合わせフォームの項目内で「【臨時】セキュリティに関するご相談」を選択してください。
